Слабое звено MFA: восстановление аккаунта превращается в новый путь для атак
Многофакторная аутентификация значительно усложнила захват учетных записей. Даже если злоумышленник завладел паролем, ему обычно требуется второй фактор - код из приложения, аппаратный ключ, passkey или подтверждение на доверенном устройстве. Однако усиление защиты основного сценария входа заставляет преступников искать обходные маршруты. Все чаще мишенью становится не сама MFA, а процедура восстановления доступа.
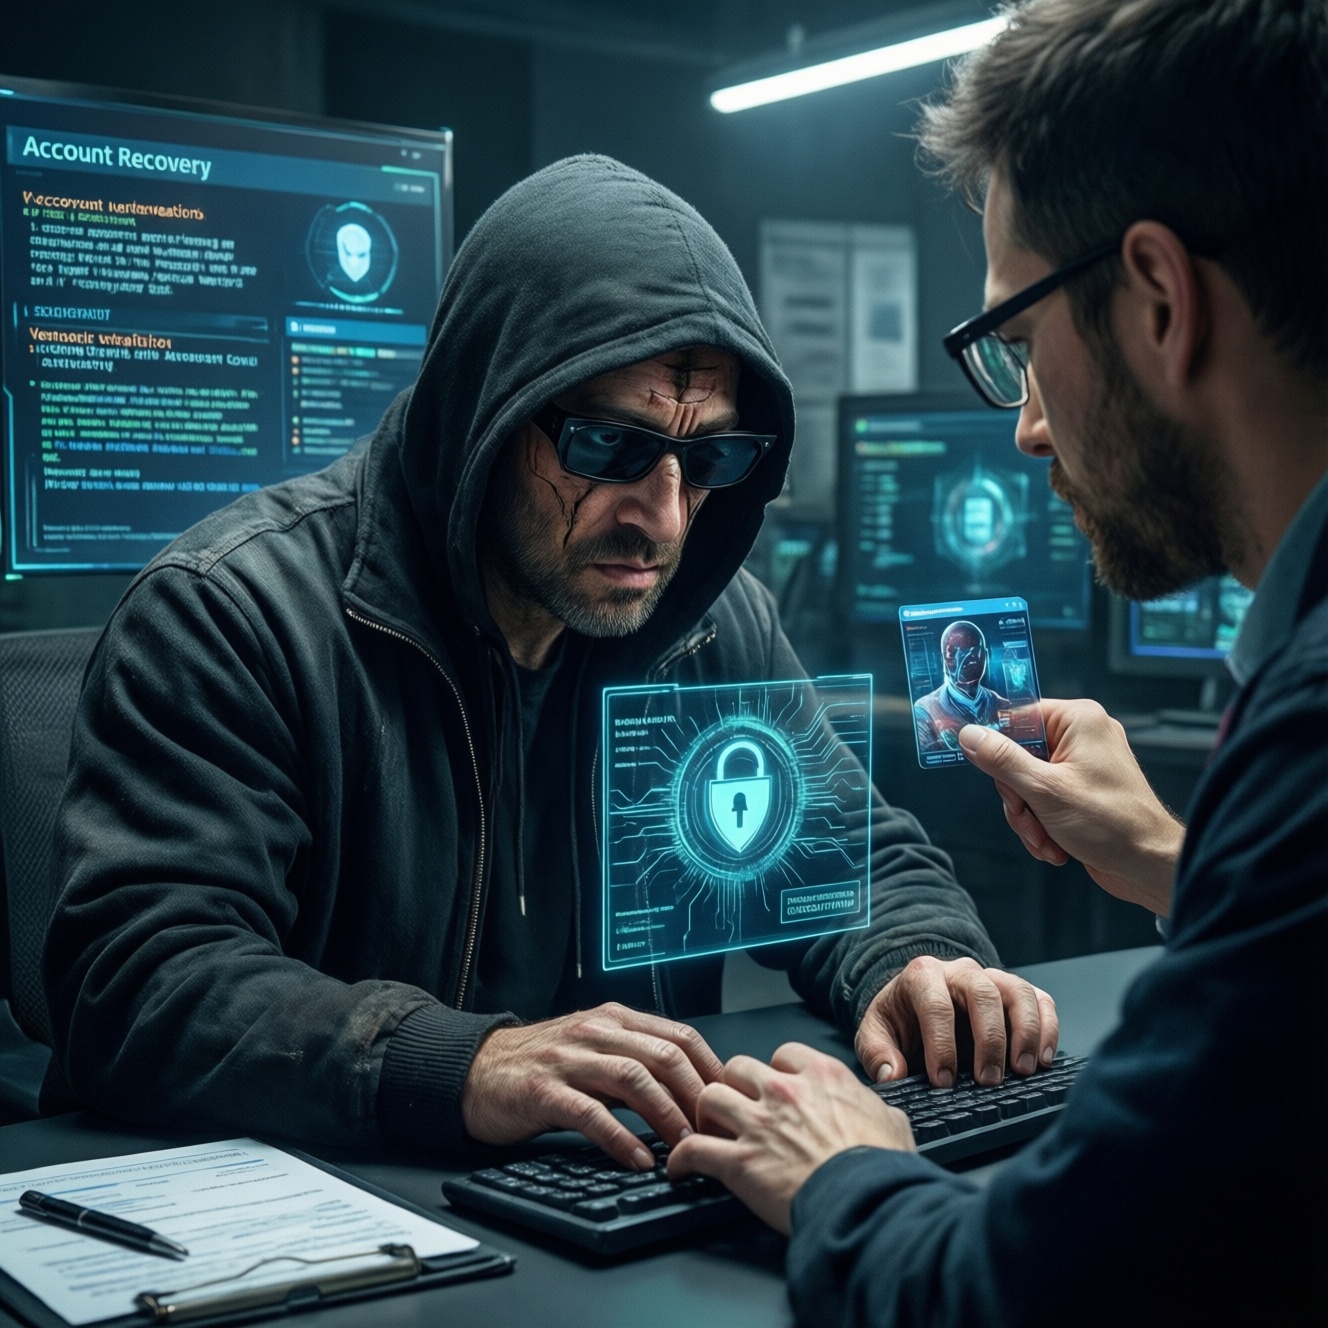
Подробно о том, почему служба поддержки превращается в важную часть периметра информационной безопасности, рассказывается в материале о том, что восстановление аккаунта становится новым путем атаки. Если злоумышленнику сложно украсть второй фактор, он может попытаться убедить сотрудника с административными полномочиями заменить или отключить его.
Почему MFA не исключает риск захвата учетной записи
Переход от паролей и SMS-кодов к приложениям-аутентификаторам, ключам FIDO и passkey заметно повышает устойчивость систем к фишингу и краже учетных данных. Дополнительные проверки по геолокации, состоянию устройства, сетевому окружению и контексту входа также затрудняют несанкционированный доступ.
Это не означает, что многофакторная аутентификация перестала работать. Напротив, ее эффективность вынуждает атакующих искать менее защищенные участки инфраструктуры. Среди таких направлений - кража сессионных токенов, эксплуатация уже открытых сессий и злоупотребление процедурами, которые находятся за пределами обычного входа в систему.
Главный вопрос возникает, когда легитимный сотрудник теряет доступ к фактору аутентификации. Телефон может быть утерян или сломан, аппаратный ключ - поврежден, номер - изменен, а приложение с кодами - недоступно. Если самостоятельное восстановление не срабатывает, пользователь обращается в службу поддержки.
Оператор help desk в зависимости от своих полномочий может сбросить пароль, удалить зарегистрированный фактор, временно отключить MFA, выдать временные учетные данные или разрешить подключение нового устройства. С точки зрения поддержки это стандартные операции, но с позиции безопасности - критически важные изменения параметров идентичности.
Именно поэтому необходима надежная защита процесса восстановления аккаунта от атак. Если проверка личности строится на легко подделываемых сведениях - имени, должности, последних цифрах телефона или ответах на общие вопросы, - социальная инженерия может превратить обычный запрос в полноценный захват учетной записи.
Как злоумышленники используют службу поддержки
Атакующий может заранее собрать сведения о сотруднике из социальных сетей, утечек данных и корпоративных публикаций. Затем он обращается в службу поддержки под видом пользователя, сообщает о потере телефона или ключа и создает ощущение срочности. Давление усиливается ссылками на важную встречу, командировку или якобы возникшую блокировку доступа.
Особенно опасны ситуации, когда оператор работает по упрощенному сценарию и не обязан подтверждать личность через независимый канал. Если после одного звонка можно удалить MFA и назначить новый фактор, учетная запись фактически защищена не прежней технологией, а качеством разговора между атакующим и сотрудником поддержки.
Безопасное восстановление учетной записи с MFA должно включать несколько независимых проверок. Например, подтверждение через заранее зарегистрированный доверенный канал, согласование с руководителем, обращение с корпоративного устройства или участие второго специалиста при изменении факторов для привилегированной учетной записи.
Нельзя ограничиваться только обучением операторов. Организациям нужны формализованные регламенты, журналирование каждого действия, разделение полномочий и автоматические предупреждения о подозрительных запросах. Сброс MFA, смена номера телефона и регистрация нового authenticator должны рассматриваться как операции высокого риска.
Что следует изменить организациям
Для эффективной защиты аккаунтов от захвата через сброс пароля необходимо разделить обычное восстановление доступа и аварийные процедуры. Чем выше привилегии пользователя, тем больше должно быть проверок и тем меньше возможностей для единоличного решения оператора.
Полезно установить задержку перед активацией нового фактора. В течение этого периода система может уведомить пользователя по прежнему каналу, администратора безопасности или руководителя подразделения. Если запрос был мошенническим, у компании появится время его остановить.
Дополнительную роль играют политики паролей Active Directory: блокировка скомпрометированных комбинаций, запрет повторного использования и контроль слабых секретов снижают вероятность успешного проникновения. Но парольная политика не заменяет проверку личности при восстановлении - эти меры должны работать совместно.
Не менее важно регулярно тестировать сценарии социальной инженерии. Контрольные обращения помогают понять, соблюдают ли операторы регламент, какие сведения они раскрывают и можно ли обойти установленную процедуру. Результаты таких проверок следует использовать для доработки инструкций и обучения персонала.
В конечном счете решения для безопасной аутентификации и восстановления доступа должны охватывать весь жизненный цикл учетной записи: создание, вход, изменение факторов, временную блокировку и окончательное восстановление. MFA эффективна только тогда, когда альтернативные пути не оказываются заметно слабее основного механизма.
Таким образом, управление MFA и восстановлением учетных записей должно стать отдельной зоной ответственности службы информационной безопасности. Надежная аутентификация защищает организацию лишь до тех пор, пока процедура сброса пароля или замены фактора не превращается в удобный канал для злоумышленника.